小林啓倫のレビュー一覧
-
Posted by ブクログ
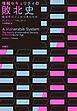
この本は難しい。「脆弱性はどこから来たのか」という問い自体難しいし、欧米の本だから英語の組織や人が沢山出るしでどれがなんだかわからん。
でも伝えたいことはわかった。それは「賢者は歴史に学ぶ」ということ。タイトル通り、これは敗北史であり歴史の本である。セキュリティのインシデントがあちこちと巻き起こる中で、今一度セキュリティの歴史を知ることは、これからの理解に大きく貢献すると思う。セキュリティという学問は歴史が浅い。発展途上であり全く完成されていない。美しくない。そんな現状を認識することができた。
また、この本は現在流行っているハッカーの攻撃を解説するようなものではないと断っておく。私はそういう認識だったがうち崩された。しかし、もっと重要な、礎となる情報に触れられたし、たくさんメモした。 -
Posted by ブクログ
長いけど面白い!
いろんな変な奴が出てくるが、嫁も子供もいるのにサトシ・ナカモト探しのために職を辞める著者もかなり変な奴だと思う。
ビットコインを設計できるレベルの暗号界隈ってどれくらい狭いんだろうな。この本のエピソードを聞く限りどの人もサトシ・ナカモトではないように思えるけど、逆にサトシ・ナカモトがなりふり構わず本気で自分の身を隠すことに尽力したと考えるなら、やっぱり発想として近いハル・フィニーかニック・サボになると思う。
(ニック・サボがサトシ・ナカモトと同じイニシャルなことは特に偶然と考えづらい)
ある程度容疑者候補が挙げられきっていて、容疑者は全員口を閉ざしているとなると、迷宮入りが濃厚かな…
もし真相がわかるとしたら、サトシ・ナカモトのBTC口座から技術的に正体を追うような方法になると思う。
ただ、そんなことができないからこそビットコインは公的通貨たりえるんだろうな… -
-
-
Posted by ブクログ
今までありそうでなかったITのセキュリティ史をの本。それも情報セキュリティの敗北史。
インターネットの歴史と情報セキュリティの歴史を1940年代から今に至るまで解説されており、いかにそれぞれの時代で情報セキュリティが失敗してきたか。といった話が語られています。
新しい技術が出ては、セキュリティの問題がでて、対策しては、セキュリティの問題がでて、歴史はその繰り返しになっており
また経済や心理学の側面からも、セキュリティ対策が進まない理由などが話されており、非常に興味深い内容になっています。
> 「現在は過去の産物であり、今日の情報セキュリティ分野が直面している問題は、過去をより良く理解しない限り乗り越えられない」
過去を理解することで、情報セキュリティの本質を理解することができる。そんな一冊になっています。 -
Posted by ブクログ
読む前はAIの発展により、人間の生活はどんどん楽になりそれに伴い人間の仕事が失われていくと考えていました。しかし呼んだあとは、新しい技術の発展により新たな人間の仕事が発生し、それは劣悪な環境での労働になることが多いと知りました。ロボットのような労働は賃金が低いのにも関わらず、様々なルールの元で働かなければならず、お金は必要でやめられず膨大なストレスの中仕事を続けなければならないという状況に置かれている人がたくさんいると知りました。また、娯楽のためのゲームの中にも労働のために同じ作業を繰り返している人がいることはこの本を読むまで知りませんでした。この本は私の知らない世界のことを沢山教えてくれました。私が普段意識していないだけで日本でもこのような事が沢山起きていると思いました。綺麗な部分だけでなく陰の部分にも目を向けていかなければいけないと感じました。
-
-
-
-
Posted by ブクログ
借りたもの。
サブタイトルの「脆弱性はどこから来たのか」が全てを物語っている…情報セキュリティとは敗北の歴史と言える。
敗北の歴史はコンピューターおよびインターネットの歴史そのものだった。
絶望と希望の連続。
セキュリティがなぜ難しいのか?
それは「攻撃者の非対称的な優位性」……潜入する側は1ヶ所だけ穴を見つければいいため。
セキュリティが抱える本質的な問題点…それは過去の決定や設計思想に起因していることを指摘。
これを社会学・経済学の専門用語「経路依存性」を引用して示している。
初期のコンピュータシステムが“信頼”を前提に設計されていたことが今日(こんにち)のセキュリティ問題の根源のひとつだった。
そして技術開発にセキュリティ対策が追い付いていないという構造的な問題、また、インターネットの急速な普及により、セキュリティの専門家が不足、適切な対策をとれていない等……時代を経るごとに問題は複雑多様化している。
情報セキュリティの問題は、コンピュータが誕生した時代にさかのぼる。
1940年代、第二次世界大戦中に開発された初期のコンピューターは主に軍事目的で使用されていた。
そのため、“信頼できる人々だけが使用する”という前提で設計されていた。つまり、悪意を持った人間がシステムにアクセスするという想定がなかった。
そしてコンピューターネットワークの概念が生まれても、それはセキュリティよりも、オープンな情報交換に主眼が置かれていた。
しかし、ネットワークの発展とともに遠隔地からコンピューターにアクセスできるようになったことで、悪意のある人間が不正にシステムに侵入する可能性が出てくる。
1970年代、アメリカ国防総省が特別委員会を作り、情報セキュリティに関する初めての綿密な調査には「システムが大きすぎて守れない」という悲しい結論が書かれた。
1980年代、初期のハッカーたちがセキュリティの脆弱性を探り始めた。この時期、多くの企業や組織が、コンピューターシステムを導入し始めたが、セキュリティに対する認識は依然として低いまま。
1990年代に入るとインターネットが一般に普及。情報革命の幕開けは、同時に新たな脅威の始まり。
初期のコンピュータウィルスはいたずら目的で作られたものが多かったのが、次第に破壊的なもの、個人情報を盗み出すものなど、悪質なものが増えてゆく。
インターネットの商業利用が始まり、金銭的価値を持つ情報がネットワーク上を行きかうようになったため。
2000年代に入ると、社会のインフラとして不可欠なものとなり、セキュリティの重要性も飛躍的に高まったものの、根本的な問題は解決されないまま、新しい技術やサービスが次々と登場し、セキュリティ対策は常に後手に回る状態が続いていく。
この時期、企業や組織のセキュリティ大佐悪の不備が明らかになる。
国家レベルでのサイバー攻撃も顕在化し、情報セキュリティが国家安全保障の重要な要素となってゆく。
著者は情報セキュリティ分野において「3つの汚名」を挙げている。
1.データ漏洩
2.国家によるハッキングがもたらす害
3.「認知的閉鎖」によって生じる機会費用(スタントハッキングによる、セキュリティ障害の根本的な原因を無視し、表面的な発現に焦点を当ててしまうことで、幻の敵を作り出してしまい、幻の敵に勝利しても、それは幻想にすぎない…つまり無駄足)
著者は、サイバーセキュリティ問題、脅威に対抗するためには組織の文化や意識改革が必要不可欠であると説く。技術、心理学、社会学から分析し、社会全体の取り組みが必要である、と。
それには初等教育から、情報リテラシーなどの技術的対策だけでなく、心理的アプローチ…ルールを教えるだけでなく、その理由についてもきちんと説明することが重要である、と提言。
これは終わりのない戦いである、とも。
現在のサイバーセキュリティが直面している課題についても紹介。
サイバー攻撃の手法が高度化・複雑化している。
ランサムウェア攻撃が金銭的被害に留まらず、社会インフラが国家安全保障にまで影響を与えること。
人工知能(AI、ディープラーニング)はセキュリティ対策の強化に貢献する一方で新たな脆弱性を生み出す可能性がある。
人間による監視では見逃してしまうような攻撃の兆候を察知できるが、機械学習を用いたセキュリティシステム自体が攻撃者のターゲットとなる可能性――機械学習を欺くデータを入力し、システムの判断を誤らせる敵対的サンプル攻撃――を指摘。
また、ディープフェイクによるフェイクニュースの拡散についても言及。
…これは人間の心理的なもので技術的なものと違うのでは?とも思ったが、そうした人間の心の隙さえも、“1ヶ所だけ穴”となる……
ゼロデイ攻撃やクラウド化に伴い、防御強化だけではなく、ネットワーク内部の監視強化の必要性を指摘。
この本に。「では具体的にどうすれば良いのか?」という“答え”は書かれていない。そもそも存在していないからだ。
だからこそ、セキュリティは他人事ではなく、多くの人の英知を結集して対策に乗り出さなければならない。 -
Posted by ブクログ
いたちごっこ
当初はインターネットがなかったのでユーザーの切り替えの部分というのが主な戦場だった。
インターネットできてからワームなどに感染するようになったが、ここでいたちごっこでセキュリティレベルやセキュリティハックの技術が互いに向上していく。
しかし契機なのはセキュリティがメインの機能のおまけ的な扱いから一つの独立した価値として扱われるようになったことである。
これによってセキュリティ強化の機運が高まりマシンに対するハッキングはやや歩留まりが悪くなった。
そこで対象になったのが人間である。
人間が要素として含まれるため、心理学や経済学など人間の活動に根差した分野がセキュリティに関わってくると筆者は説く。
そして皮肉にも軍事目的で生まれたコンピューターはいまや戦争の代替手段として直接人を殺さない方法として使用されている。今後この動きはますます活発化していくだろう。そのためかもはや既存のパッチを当てるなど防御面では国家の攻撃には企業ではなく国家でしか勝てず、情報という分野において総力戦の様相を呈している。
よって上記のように他の分野の知見を取り込んだ、セキュリティの本質を見いださなければならないというのが結論。
言うのは容易いが、この本にあるようなこれまで情報セキュリティ分野1本脚でやってきて、事象に引きずられる形で対応策が生み出されてきた歴史を見ると1度挑戦してみなければと思えてくる。
コモンズの悲劇という話が出てくるが、短期的利益を求めて羊を増やすとみんなが真似して牧草地の草がなくなるという話だった。割れ窓理論に通じるものがあるが、移民や犯罪など情報セキュリティ以外の現在の問題に応用可能。 -
-
-
-
Posted by ブクログ
【ランサムウエアが革新的なのは、暗号化という行為そのものを武器に変えた点にある】(文中より引用)
ファイルを暗号化し、その解除のために身代金(ランサム)を要求するランサムウエア。猛威を振るうその脅威に人知れず立ち向かうチームの物語です。著者は、ロイターの調査報道記者を務めたレネー・ダドリーとピューリッツァー賞の受賞経験を持つダニエル・ゴールデン。訳者は、システムエンジニアの経験も持つ小林啓倫。原題は、『The Ransomware Hunting Team: A Band of Misfits' Improbable Crusade to Save the World from Cybercrime』。
想像の斜め上を行く展開に驚かされるばかり。ランサムウエアがどのようにして生まれたかも興味深かったですし、ランサムウエア用保険を始めとする対策が、更なる脅威をもたらすという不思議なエコシステムにも感嘆とするばかりでした。
こういう内実は海外ノンフィクションじゃないと知ることができないんだよなぁ☆5つ -
-
Posted by ブクログ
この本はタイトルでもふれているとおり,情報セキュリティについて,歴史的(時系列的)にまとめられています.
本書を読むことで,「今までの情報セキュリティはどの様な変遷を辿ってきたのか」を知ることが出来ます.他方,「では(今後)どうすれば良いのか?」については殆ど触れていません.
本書は,「では(今後)どうするのが良さそうか」を考えるために,「歴史的(時系列的)な当時の事実・現状」の共通認識を得る事が主眼だと思います.
個人的には,本書はサイバーセキュリティ専門家が,本書を読んで,これまでの背景を知る(再確認する)のに適していると思います.
若年層のサイバーセキュリティ専門家は,本書でこれまでの経緯を知り,ベテラン層は,「ああそういう事もあったなぁ」と振り返りつつ,過去の経緯を再確認できると思います.
情報セキュリティは,最新動向に目が行きがちで,本書のような歴史的(時系列的)な内容は少なく,希少価値がある書籍だと思います. -
Posted by ブクログ
ネタバレ自分にとって物事を学ぶ最適な方法は何なのか、を考えさせてくれる本。自問する際に読み返したい本。
自分用メモ。
ステップ1 リサーチ
1.学習トピックの決定
2.使用リソースの決定
3.同テーマ成功者のベンチマーク
4.直接練習をイメージ
5.予備教材と基礎練習
ステップ2 スケジュール
1.勉強できる時間の想定
2.いつ学習するのか、朝?夜?、1回あたりの学習時間
3.プロジェクト期間の設定
4.カレンダーへ書き込む!
ステップ3 計画実行
1.メタ学習:典型的な方法、成功者インタビュー、準備は10%の時間
2.集中:学習中に集中している?、マルチタスクで気になってない?、集中はどのくらいで切れる?
3.直接性:実際に使われる方法で学んでいるか?どの精神的プロセスが欠けてる?
4.基礎練習:弱点を練習できているか、上達の妨害は?
5.回想:教科書を読んだだけで満足せず、テストや回想をやっているか?、昨日、先週、去年学んだことを説明できるか?、学んだことは転移している?
6.フィードバック:自分が学べている点とそうでない点は把握できているか?
7.保持:長期保持の計画は?間隔を開けて情報にふれるようにしている?、手続き化・日常化できているか?
8.直感:深く理解しているか?人に説明できるか?
9.実験:新しいアプローチを試す必要性は?
ステップ4 結果評価
1.振り返り:良かった点、改善点、今後はどうする、
ステップ5 学んだ知識の活かし方
1.維持:定期的習慣により保持する、日常生活に取り入れる、学習直後は頻繁にふれるようにする
2.再学習
3.熟練:サブトピックを選びフォローアップ -
-