無料マンガ・ラノベなど、豊富なラインナップで200万冊以上配信中!
無料マンガ・ラノベなど、豊富なラインナップで200万冊以上配信中!
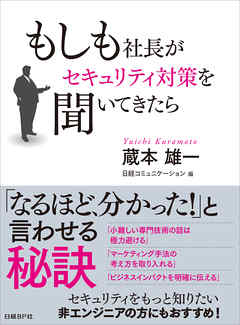
非エンジニアの方にもおすすめ!
セキュリティ対策の考え方・見せ方や、経営層への伝え方を伝授
よくある13のシチュエーションを丁寧に解説
セキュリティ対策への投資を社長が決断してくれない――。
こうした悩みを持つIT担当者は少なくないだろう。
もしかしたらセキュリティをいかめしい技術の言葉で語っていたりしないだろうか。
それでは経営層の意志を変えることはできない。
とはいえ、セキュリティをかみ砕いて説明し、
経営戦略上いかに重要であるかを説明するのは簡単ではない。
そこで本書では「マルウエア」「インシデント」といった専門技術や業界用語を極力使わずに、
「イノベーター理論」など各種マーケティング手法の考えを導入することで、
セキュリティ対策のイロハを分かりやすく解説している。
本書を読めば、経営層に対して「いまセキュリティ投資をしないと損をする」
「こうすればセキュリティルールを社内に普及させられる」といった
説得力のある説明ができるようになる。
またセキュリティ対策の入門書として、専門外や非エンジニアの人にも役立つ内容である。
<本書の3つのポイント>
●IT担当者が経営層にセキュリティ対策を分かりやすく説明できるようになる
●セキュリティ対策にイノベーター理論などの各種マーケティング手法を応用できるようになる
●専門技術や業界用語を極力使わずに解説しているため、
セキュリティ門外漢や非エンジニアもセキュリティ対策を理解できる
※アプリの閲覧環境は最新バージョンのものです。
Posted by ブクログ
セキュリティ対策に関する基本的な考え方や
アプローチ方法を体系的に学べる本。
当たり前のところもあるものの、改めて気づきが得られ、
セキュリティについて考えるときに大変参考になった。
マーケティングの考え方がセキュリティにも活かせる
というのは新たな知見だったかな。
【勉強になったこと】
・セキュリティ対策についても定量化が必須。
そのための手段としてFMEAというものがある。
リスク優先度算出時の構成要素:
発生頻度、影響度、防御困難度
それぞれに対して4段階で点数化し、
優先度の高い内容から対策を施していく。
場合によっては、影響度のポイントを上げる。
・セキュリティは「監視的コスト」
・セキュリティ対策
Get Secure:セキュアにする
- システム化、教育といった対策
Stay Secure:セキュアに保つ
- 検知、可視化、改善
・セキュリティでは問題解決のPDCAを回すことが重要。
Problem-Finding:問題発見
Display:可視化
Clear:問題解決
Acknowledge:確認
・PEST分析
Political:政治的環境要因
Economic:経済的環境要因
Social:社会的環境要因
Technology:技術的環境要因
・セキュリティ対策の4段階
準備 → 検知・分析 → 根絶・復旧・封じ込め
→ 事件発生後の対応
検知・分析部分の強化が早期発見への近道。
・セキュリティルール作りの際の考え方
ポリシー:情報セキュリティに関する基本方針
スタンダード:実施する対策
プロシージャ:利用する製品や管理手順
・内部不正に対しては、
機会、同期を下げることで発生頻度を下げるのがよい。
一例として、
操作ログを取得する
操作ログを分析する
管理者権限は申請時しか利用させない
セキュアな領域での作業は必ず2人1組
といったのがある。
・セキュリティ対策のCIA
機密性:アクセスできる人だけアクセスできる
完全性:更新権がある人のみ修正できる
可用性:いつでも使える
・マッキンゼーの7S
Shared Value(価値観):ソフト
Strategy(戦略):ハード
Structure(組織):ハード
System(システム):ハード
Skill(スキル):ソフト
Staff(人材):ソフト
Style(スタイル・社風):ソフト
※アプリの閲覧環境は最新バージョンのものです。


