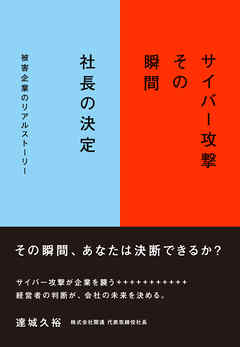
サイバー攻撃 その瞬間 社長の決定

サイバー攻撃 その瞬間 社長の決定

ビジネス・実用
2,200円 (税込)

11pt

経営者、幹部、情報システム担当者──
すべてのビジネスパーソンに捧ぐ、危機と再生の教科書。
経営の“もしも”に備える、全経営者必読の1冊
企業の存続危機に直面した瞬間、あなたは決断できるか?

詳しい情報を見る

閲覧環境

  • 【閲覧できる環境】
  • ・ブックライブ for Windows PC(アプリ)
  • ・ブックライブ for iOS(アプリ)
  • ・ブックライブ for Android(アプリ)
  • ・ブックライブ PLUS for Android(アプリ)
  • ・ブラウザビューア

※アプリの閲覧環境は最新バージョンのものです。

サイバー攻撃 その瞬間 社長の決定 のユーザーレビュー

\ レビュー投稿でポイントプレゼント / ※購入済みの作品が対象となります
レビューを書く

感情タグBEST3

    Posted by ブクログ

    色んなリスクもありそうですが、リアルに語られている部分もあって面白かったです。
    セキュリティは経営課題というのはもっと根付くべき。

    0
    2026年03月25日

    Posted by ブクログ

    関通の受けたサイバー攻撃(ランサムウェアによる攻撃) を社長自ら語ったもの。攻撃を受けてから1ヶ月間の鉄火場は見どころ。特に復旧の段階から徐々に宣伝臭くなってくるのはご愛敬といったところだろう、それを差し置いても状況が克明に描かれており、ドキュメンタリーのような読み応えであった。

    0
    2026年02月15日

    Posted by ブクログ

    今何かと話題のランサムウェア。
    1年ほど前に実際に被害を受けた尼崎の物流会社、関通の社長が当時の状況を生々しく綴った一冊。

    前半は、時系列で被害当時の対応状況が社長目線で語られており、後半は実体験からの実践書として「何を準備し、どう対応するか」が記されている

    > 「関通は単に被害者として沈むのではなく、業界のリーダーとして新たなセキュリティー基準をつくる企業である」という姿勢を示した。
    と述べられており、まさにこの一冊にそういった姿勢が込められており、素晴らしい会社だと思いました。
    是非、情報資産を取り扱う業務に従事する人たち全員に読んでほしい一冊です。

    0
    2025年11月29日

    Posted by ブクログ

    経営者視点かつ平易な表現ということで興味深く一気に読める。業種によっては守るべき重点目標が異なるためベストプラクティスとまではいかないまでも、経営者が情報セキュリティに予算を割くべき理由としての貴重なケーススタディであるのは間違いない。四国の某病院が公開したように、日本でもこういった事例は学びの材料として広く知られて良いのではと思う。日本のセキュリティ企業や損保会社にとっても顧客の実情を想像するきっかけとなり、サービス品質向上に役立つはず。

    0
    2025年11月26日

    Posted by ブクログ

    実際にサイバー攻撃を受けた当事者が書いているだけあって、サイバー攻撃から復旧までの人の動きがリアルに描写されていた。
    サイバー攻撃は100%防げるものではない。一見消極的に見えるかもしれないが、攻撃を受ける前提で、いかに、被害を最小限にできるかを考えていくことが重要だと感じた。

    0
    2026年07月17日

    Posted by ブクログ

    サイバー保険の認定に関するストレスが繰り返し綴られているのが印象深かった。なるほどなあ、という感じ。

    「サイバーセキュリティアワード2026」の書籍部門最優秀賞!

    0
    2026年03月26日

    Posted by ブクログ

    ちょっと読みにくいが、リアルに伝わる。
    やってはアカンこと、やらなきゃいけないことの整理と徹底。シミュレーションが有効ではないか。

    0
    2026年01月11日

    Posted by ブクログ

    社長目線で書かれている。
    実際の開発者目線とか、役員目線とか、コンサル目線とか、、、それぞれの目線で見える世界ももっと知りたい…。

    0
    2025年10月03日

    Posted by ブクログ

    ネタバレ

    私自身はネットワークエンジニアとして、物流のお客様の倉庫間ネットワークも経験したことがあり、非常にわかりやすい読み物だった。(ITも物流もわからない人は難しいかも)


    ・24/07にファーストアタック。24/08にはサーバへの侵入形跡。24/09/12に、サーバの中身を全て暗号化された。

    ・09/12業務終了直後に「貴社のデータは暗号化された」と出てくる。
    ・09/13 07:00に、グループメール新規設定、お客様窓口の設置、インターネットアクセス禁止、主要システム稼働状況確認、を行う。

    方針は、身代金は支払わない(復旧する確証がない)、完全復旧には1ヶ月以上かかるかも、再発防止のためネットワークは完全遮断する。アナログ対応で業務再開を目指す、全てのPCとネットワークを入れ替える、システム復旧よりお客様対応を優先する。

    サイバー保険も、取引先からの損害賠償や逸失利益には対応不可で、何のための保険か!弁護士も一般論しか言わない!発生から1ヶ月経つと、設備や人件費や機会損失など数億円の損失になったが、保険会社からの証拠を示せ攻撃にあい、全く進捗しない。実績3ヶ月以上はかかる様子。

    ・混乱の中では、各自で判断できない事象が次々と出現する。放置すると問題が大きくなるので、会議招集の際に各自で解決できない情報を集めておくようにした。

    ・発生から二週間。経理部は請求業務を手作業で、営業部は解約防止を目的に綿密な顧客説明と特別対応、他社のWMSを使うなど。

    ・ランサムでも全データ同様に消えないって知らなかった

    ・大手セキュリティ会社とベンチャーセキュリティ会社の2社にお願いしていたが、大手はスピード感が無いが正確でベンチャーは迅速で仮説を立てて動き自分達のことを理解してくれている。大手は調査しているというだけで具体的な対策が一向に見えない、何を決定するにも時間がかかりすぎる、被害を受けてるのに他人事。ベンチャーはスピード感を持って親身に対応する。大手は解約した。

    ・個人情報が流出したのか?悪魔の証明。現時点では確認できていない。今後は?無理ゲー

    ・復旧の過程で、反省を生かした新WMSのイージスを作る

    ・ランサムを完全に防ぐことは不可能なので、最低限必要なデータだけネットワーク外にバックアップを取っておくべし。

    0
    2025年12月21日

    Posted by ブクログ

    ネタバレ

    本業でセキュリティコンサルタントをしており、実際の情報セキュリティインシデント対応にあたった一企業の話を興味深く読んだ。

    冒頭にあった「まさかこんなこと起きないだろう」「サイバー攻撃はウチの会社では発生しないだろう」、これが企業(特に中小企業)の経営者の率直な思いなのだろう。

    そのような状況の中、発生した情報セキュリティインシデントに対してどのように対応したのか、時系列で追えるようになっている。

    中々被害にあった企業がどのように情報セキュリティインシデントに対応したのかは見えない部分が多いので、経営者や情報セキュリティ担当者にとって参考になる部分が多いのではと思う。

    実際に情報セキュリティインシデントに直面すると、本書にある通りやるべきことがたくさん出てくる。
    本書内で書かれたこと以外にもやるべきことはたくさんある。

    一コンサルタントとして、ちょっと対応が甘いな、他にもっとやったことがあるだろうに(あえて書いていないのか)と思う部分もなきにしもあらずだが、ここでは突っ込まないことにする。
    本書の目的があくまで情報セキュリティインシデントに遭遇した際の経験談を伝える、対応したことのポイントを伝えることが目的だと思うので。

    0
    2025年08月10日

サイバー攻撃 その瞬間 社長の決定 の詳細情報

閲覧環境

  • 【閲覧できる環境】
  • ・ブックライブ for Windows PC(アプリ)
  • ・ブックライブ for iOS(アプリ)
  • ・ブックライブ for Android(アプリ)
  • ・ブックライブ PLUS for Android(アプリ)
  • ・ブラウザビューア

※アプリの閲覧環境は最新バージョンのものです。

この本をチェックした人は、こんな本もチェックしています

関通サイバー攻撃対策室 の最新刊

無料で読める ビジネス・経済

ビジネス・経済 ランキング

同じジャンルの本を探す